四类工具助力新冠疫苗供应链反欺诈与防网络攻击
Moderna、辉瑞及强生疫苗已获FDA紧急使用授权,阿斯利康亦计划提交审查。多疫苗、多供应链的全球分发带来前所未有的运营复杂性,也催生了针对疫苗研究与知识产权的网络攻击与伪造风险。行业专家指出,零信任策略、实时追踪、区块链及数字认证等工具,正成为保障疫苗从生产到接种全程安全的关键手段。
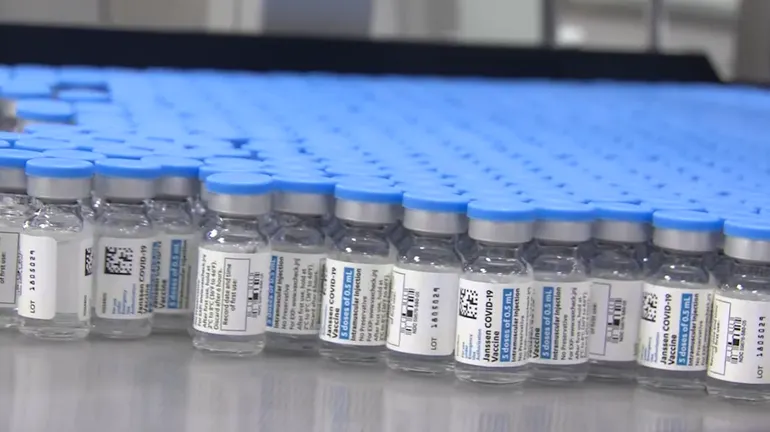
Moderna、辉瑞以及最近的强生疫苗已获得美国食品药品监督管理局(FDA)的紧急使用授权,而阿斯利康则计划于近期向该机构提交其疫苗以供审查。
这意味着多种疫苗将拥有不同的供应链和全球分销网络,并最终渗透到各不相同的接种站点。
“孤立来看,我们处理的并非极度复杂的问题,”采购专家机构Proxima的客户解决方案高级副总裁Simon Geale表示,“但若将所有环节叠加,你面对的将是前所未见的最复杂运营体系之一,且每个国家的情况都各不相同。”
运营的复杂性意味着制药行业正以“打地鼠”的方式防范黑客攻击与伪造行为。去年夏天,美国司法部指控中国和俄罗斯的黑客试图窃取新冠疫苗的研究成果。
“我们正在火车前方铺设轨道,”Geale补充道,供应链建设速度过快,以至于行业目前侧重于监控而非预防。“我们处于未知环境中运营,因此漏洞正不断在我们周围显现。”
美国拥有运转成熟的疫苗供应链,但新冠疫苗供应链则有所不同。包括疫苗制造商、分销商、联邦、州及县级政府以及疫苗接种机构在内的各方,此前未必有过合作经历。
人工智能、自动化、协作工具及区块链等技术,能够通过建立信任、提供单一事实版本、增强安全性并降低欺诈可能性来提供帮助。
反网络攻击与反伪造的四大工具
Geale表示,新冠疫苗已成为地球上最具价值的商品。
物联网安全公司Xage Security的首席执行官Duncan Greatwood指出,迄今为止,疫苗研发和早期生产阶段是政府及独立攻击者最关注的目标,他们试图窃取知识产权。他还担忧网络犯罪分子发动勒索软件攻击,或通过改变储存温度来破坏疫苗。
据Geale称,应对疫苗安全的方式与其他行业并无本质区别。
“在最高层面上,基本原则是相同的,”Geale表示。这意味着要构建安全至上的设计系统、采用云策略、保护系统管理工具,并强化身份访问管理。
1. 零信任策略
Xage采用零信任方法。该方法假定任何实体或个人,若无适当的权限和经过验证的身份,均不应被信任。
Greatwood表示,为制药公司工作或有权进入实验室的人员,并不需要拥有对整个系统的完全访问权限。
“你必须证明你是谁,并且是(被许可)群体的一员,”他说。在分销系统中同样如此。
Greatwood称,通常生产数据会在生产点进行加密和签名。Xage提供的API安全服务可对数据进行访问控制。该API随后用于验证和电子签名交叉核对,例如确保签名与温度传感器软件组件上的签名一致。
零信任系统要求制定相关政策,明确哪些人或哪些机器被允许访问特定数据。
“我们处于未知环境中运营,因此漏洞正不断在我们周围显现。”

Simon Geale
Proxima客户解决方案高级副总裁
此前在生产环境中,一台机器可能被允许与其他任何机器通信,他说。一次黑客攻击意味着该机器可能感染其他设备。而通过限制性策略,当机器或人类在未获授权的情况下尝试访问时,系统将生成警报并阻止攻击扩散。这有助于防止生产车间出现问题。
从隐式信任过渡到零信任解决方案可能需要多个步骤,并可能需要添加软件或硬件。相关政策和流程也需要随之改变。
“当你给予任何人访问一切的权利时,你就不需要策略了,”Greatwood说。
2. 实时可见性与追踪
物联网传感器与可见性公司Cloudleaf的首席布道官David Parker表示,数据记录器是旧技术。它们能告知公司卡车的位置,却无法告知车内货物的位置。
Parker称,实时数据追踪器如同为每批货物配备了移动设备。该设备将产品位置信息与在软件平台上监控的各方共享,从而确保对质量的洞察。
与此同时,传感器持续提供温度读数,这对于需要特定温度的疫苗物流至关重要。部分传感器还能共享关于冲击、振动和环境光检测的信息。Parker表示,若拖车车门在非预期时间打开,传感器可实时共享信息,发送电子邮件或短信警报,甚至若按程序设定,可通知执法机构拦截货物。
Parker称,由于新冠疫情,更高级别追踪设备(可放置在托盘、箱子或单个疫苗瓶上)的采用已加速了两到三年。
“每个人都在谈论数字化转型,但他们此前仍处于思考和探索阶段,考虑设计和实施。这一切都被快速推进了,”他说。
供应链分发数亿剂疫苗
算法根据运输的关键程度和客户偏好确定最佳配送路线。货物(甚至可细化到单品级别)从起点到终点全程被追踪,包括运输路线和途经点。
Parker表示,若承运人偏离指定路线,或车门在非预期时间开关,系统将发出警报。Cloudleaf或客户可能会就异常行驶模式询问承运人,若货物偏离预期路线,他们可能建议在进一步了解情况前暂停后续运输。这有助于防止盗窃和其他问题。
可见性和警报系统还能节省其他成本。Parker提到,去年一位客户每批疫苗货值达800万至1000万美元,曾安排一辆空拖车跟随主运输车辆,以防主车抛锚。
“鉴于我们为他们实施的技术,他们不再需要第二辆拖车,因为他们拥有完全的可见性,”Parker说。
追踪数据可能并非100%时间可用。若无线通信和云上传不可用,其传感器可存储信息,并在通信恢复时传输。若传感器位于低连通性区域,这可能较为困难。
3. 无单一访问点
Xage建议采用分布式账本方法来收集和存储信息,包括密码。若有人或软件试图使用虚假数据,数千个其他节点将予以拒绝。
“分布式账本是处理多方交互的强大数据结构,”Greatwood说。
IBM拥有两款基于区块链的产品:疫苗问责网络(Vaccine Accountability Network)和数字健康通行证(Digital Health Pass)。疫苗问责网络是一个连接从制造商到疫苗接种机构整个供应链的平台。
疫苗接种人员可扫描药瓶查看生产日期、供应链中的温度记录,并核实接种点的储存温度。若疫苗无问题,将显示绿色对勾。该信息可传输至智能手机上的健康通行证应用中,接种者将拥有接种证明,IBM业务转型服务供应链全球负责人Jonathan Wright表示。
温度偏差每年给医疗保健运输商造成340亿美元损失
该区块链技术可在召回中发挥作用,识别受影响疫苗批次的流向。
“该底层技术管理着确保无伪造的风险,确保我们拥有信任,并创建一个所有各方可同时使用数据的平台,”Wright说。数据已经存在,Wright表示,该平台提供了单一事实版本。
疫苗问责网络曾在IBM、毕马威(KPMG)、沃尔玛和默克(Merck)的合作中,于其他药品上进行了测试。IBM已准备将其试点应用于新冠疫苗。
Wright表示,在第一波疫苗分发中,没有时间建立此类解决方案。目标是尽快完成接种。在下一阶段,重点将更多转向接种者体验,确保接种者对流程更放心。届时,当接种过程不再如此紧急时,将努力增加价值。
4. 数字认证与序列化
Greatwood表示,伪造数据是网络攻击和伪造行为的常见组成部分。
“攻击者希望受害者相信一切正常,”他说,例如提供虚假温度或替换疫苗信息。“数据完整性对于疫苗系统的每个阶段都至关重要。”
在实施安全和执行系统时,Xage会在数据生产点(如温度传感器处)插入软件代码,以便数据可通过数字证书签名并映射到固定值。
Parker表示,制药公司在对其产品进行序列化时会包含批号和批次标识。该信息被编码在贴在药瓶上的智能标签或传感器中。若有人篡改药瓶并改变序列化信息,则表明该产品可能是伪造的。
“数据完整性对于疫苗系统的每个阶段都至关重要。”
Duncan Greatwood
Xage Security首席执行官
Parker表示,仅靠序列化并非完整解决方案,因为真实序列号可能被用于伪造产品。数字认证和查看所有权链条有助于解决这一问题。
Greatwood称,大多数制药公司已具备一定的安全措施。“很少有人只是祈祷好运。”然而,大多数公司仍存在围绕假定或隐式信任的重大问题,即人员被授予了超出必要的访问权限。
新安全措施的实施通常通过供应链分阶段推进,例如首先在生产车间,然后是实验室设施,随后是分销链。具体顺序可能因公司的优先事项和现有安全工作而异。这涉及制定或理解当前的安全策略。